Slopsquatting: Yapay Zeka Halüsinasyonlarını Silahlandıran Yazılım Tedarik Zinciri Saldırısı
İçindekiler
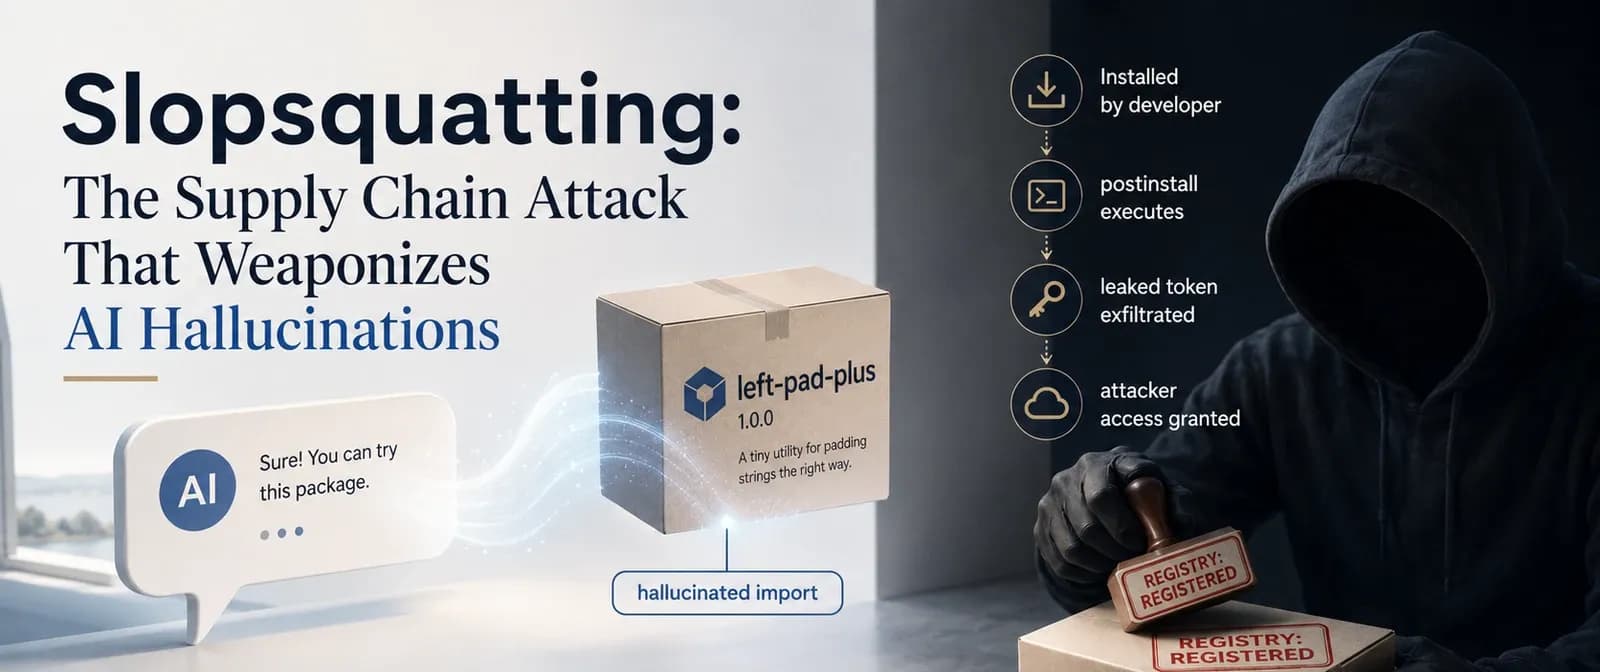
Yapay zeka tabanlı kod asistanları yazılım geliştirme süreçlerimizi hızlandırırken yeni güvenlik risklerini de beraberinde getiriyor. Typosquatting geliştiricilerin insan kaynaklı yazım hatalarına odaklanırken, Slopsquatting doğrudan yapay zekanın ürettiği halüsinasyonları hedef alır. Model var olmayan bir paket ismi önerdiğinde, saldırgan bu ismi paketi sunucuya yükleyerek kaydeder ve geliştiricinin install komutunu çalıştırmasını bekler. Edumints platformunda kodlama öğrenen geliştiriciler için bu durum kritik bir farkındalık gerektirir.
Typosquatting Sizin Hatanıza İhtiyaç Duyardı, Bu İhtiyaç Duymuyor
Geleneksel typosquatting yönteminde saldırgan express yerine expres gibi harf hatalarını kollar. Slopsquatting'de ise geliştirici paket ismini yapay zekadan harfi harfine doğru kopyalar. Hata geliştiricide değil, modelin uydurduğu paket adındadır. Saldırganlar yapay zekanın sık önerdiği sahte paket adlarını tespit edip önceden sahiplenir.
Bu Neden Çalışıyor: Halüsinasyonlar Sık Ve Tekrarlanabilir
Araştırmalar yapay zeka modellerinin önerdiği paketlerin yaklaşık %20'sinin gerçekte var olmadığını göstermektedir. Daha da önemlisi, bu halüsinasyonların %43'ü aynı istemlerde birebir tekrarlanır. Bu durum saldırganlara yapay zeka çıktılarını tarayıp en çok tekrarlanan sahte paket isimlerini önceden belirleme imkanı tanır.
Saldırı Zinciri: Adım Adım
- Yapay Zeka Paket Önerir: Kod asistanı kulağa son derece mantıklı gelen ama var olmayan bir paket adı üretir.
- Geliştirici Güvenip Kopyalar: İsmin yapısına ve yapay zekanın özgüvenli anlatımına inanan yazılımcı sorgulamadan kabul eder.
- Kurulum Kodu Çalıştırır:
npmveyapipkurulum sırasında (postinstallveyasetup.py) otomatik betikleri çalıştırır. - Kimlik Bilgileri Sızdırılır: Zararlı kod ortam değişkenlerini, API anahtarlarını ve sistem erişim belirteçlerini saldırganın sunucusuna gönderir.
Aynı Fikir, Dört Farklı Ekosistem Etkisi
- npm & pip: Kurulum anında otomatik betik çalıştırdığı için en yüksek riski taşır.
- Composer (PHP): Sadece kök paket betiklerini çalıştırdığı için varsayılan olarak daha güvenlidir.
- Go: Kurulum betiği yoktur ancak zararlı kod ilk çalıştırma veya test aşamasında devreye girer.
Mevcut Güvenlik Savunmaları Neden Yetersiz Kalıyor?
- Lockfile (Kilit Dosyaları): İlk kurulumdan sonra korur, projeye yeni eklenen sahte paketi engelleyemez.
- Güvenlik Taramaları: Yalnızca bilinen CVE ve tehditleri arar; yeni tescil edilmiş paketi yakalayamaz.
- Benzerlik Denetimleri: Halüsinasyon isimlerin çoğu var olan paketlerin yazım hatası değildir, tamamen yeni uydurulmuştur.
Gerçekten Ne İşe Yarar: Öğrenme Ve Korunma İpuçları
Yapay zeka çağında güvenli kod yazmayı öğrenmek şu pratik adımları gerektirir:
- Paketi Doğrulayın: Kurmadan önce
npm view <paket>veyapip index versions <paket>ile varlığını denetleyin. - Kurulum Betiklerini Kapatın:
ignore-scriptsveya--only-binarygibi parametrelerle otomatik betik yürütmeyi engelleyin. - Asla Körlemesine Güvenmeyin: Yapay zeka önerilerini kesin doğru değil, kontrol edilmesi gereken birer hipotez olarak görün.
Orijinal makaleye buradan ulaşabilirsiniz.
Bu konuyu daha derinlemesine öğrenmek ister misin?
Edumints'teki ücretsiz kursları incele ve bugün başla.
Kurslara Göz At →