Kurumsal Yapay Zeka Ajanları İçin Dayanıklı Bir DevSecOps Pipeline Mimarisi
İçindekiler
Prompt Dosyalarını Kod Olarak Ele Almak: Gizli Bilgi Taramasından Ajan Kod Analizine
Otonom yapay zeka ajanlarının harici API'leri dinamik biçimde tetiklemesi, kod üretmesi ve veritabanı durumlarını değiştirmesi, kurumsal yazılım tedarik zincirini kökten dönüştürdü. Geleneksel mikroservisler öngörülebilir ve deterministik kod yollarıyla çalışırken; ajan mimarileri standart arka uç kodlarını deterministik olmayan prompt şablonları, dinamik fonksiyon çağırma (function-calling) şemaları ve hızla evrilen üçüncü taraf SDK'lar ile birleştirir. Dolayısıyla, ajan tabanlı uygulamaları eski ve sıkılaştırılmamış CI/CD iş akışlarıyla devreye almak kritik saldırı yüzeyleri doğurur:
- Açığa Çıkan Model Kimlik Bilgileri ve Belirteçler: Hızla geliştirme yapan mühendislik ekipleri; test API anahtarlarını, bulut sağlayıcı servis hesaplarını veya Model Context Protocol (MCP) yetkilendirme belirteçlerini sıklıkla kaynak kod yönetimine sızdırır.
- Prompt Enjeksiyonu ve Aşırı Yetki Zafiyetleri: Kod depolarına gömülen doğal dil sistem prompt'ları genellikle manipülasyonlara ve jailbreak saldırılarına karşı doğrulanmaz (OWASP LLM01); bu durum saldırganların ajanın yürütme akışını ele geçirmesine zemin hazırlar.
- Güvenliği Tehlikeye Girmiş Açık Kaynak Bağımlılıkları: LangChain, LlamaIndex ve AutoGen gibi modern ajan çatıları derin ve geçişli bağımlılık ağaçlarına dayanır. Denetlenmemiş üçüncü taraf paketler, kurumsal ortamlara kritik tedarik zinciri açıkları (OWASP LLM05) taşır.
- PR Aşamasında Gözden Kaçan Kod Hataları: Uzun SAST geri bildirim döngüleri, ekiplerin teslimat hızını korumak adına güvenlik kapılarını atlamasına yol açar ve çözülmemiş CWE açıklarının doğrudan canlı ortama taşınmasına neden olur.
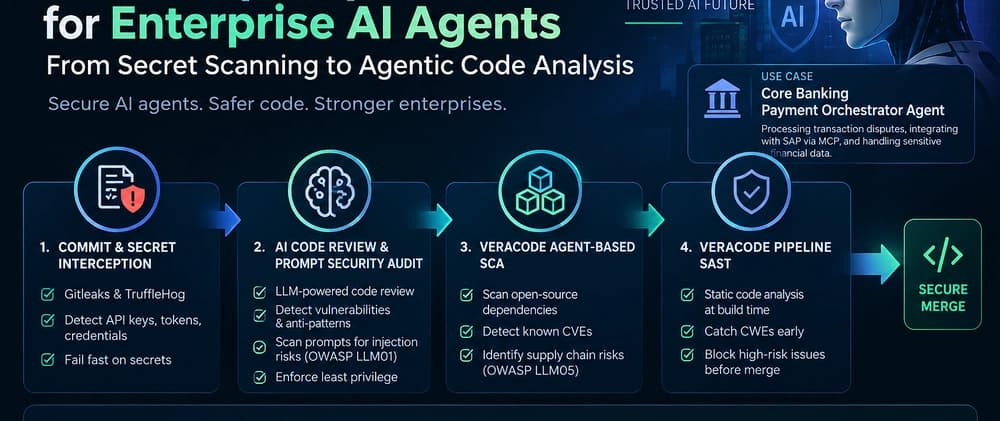
Bu zafiyetleri gidermek için kurumsal platform ve güvenlik ekipleri çok aşamalı bir DevSecOps CI/CD hattı kurmalıdır. Bu mimari; GitHub Actions üzerinde otomatik gizli bilgi tespitini, yapay zeka destekli kod incelemelerini, prompt güvenlik analizini ve Veracode'un çift motorlu test yaklaşımını (Ajan Tabanlı SCA ve Pipeline SAST) doğrudan birleştirir.
Senaryo: Çekirdek Bankacılık Ödeme Orkestrasyon Ajanı
Bu mimariyi somutlaştırmak için kurumsal bir referans senaryo düşünelim: Asenkron işlem itirazlarını yöneten, MCP araçlarıyla çekirdek SAP kayıtlarını sorgulayan ve bakiye düzeltmeleri gerçekleştiren bir Ödeme Orkestrasyon Ajanı. Finansal işlem uç noktalarına ve hassas müşteri verilerine (PII) doğrudan erişen bu serviste; HTTP istemcisindeki bir CVE açığı, özel araç tanımındaki kaçışsız bir SQL parametresi, açıkta kalan bir API anahtarı veya itiraz ayrıştırmasındaki prompt enjeksiyonu telafisi güç finansal ve yasal riskler yaratır. Bu sebeple servise dokunan her pull request (PR), kod birleştirilmeden önce dört aşamalı otomatik bir DevSecOps hattından geçmek zorundadır.
Derinlemesine Mimari: 4 Aşamalı Güvenli Pipeline
4 Aşamalı Güvenli Pipeline — Yönetişim Çerçevesi
Aşama 1: Commit ve Gizli Bilgi Yakalama
Geliştiriciler için ilk savunma hattı, kod derlenmeden veya paketlenmeden önce devreye girer. Bir PR açıldığında GitHub Actions yüksek hızlı gizli bilgi tespit motorlarını (Gitleaks ve TruffleHog) tetikler:
- Entropi ve Regex Denetimi: Tarayıcı; Git diff'lerini, commit geçmişini, commit mesajlarını ve konfigürasyon dosyalarını yüksek entropili eşleşen dizgiler açısından analiz ederek sızıntıları tespit eder.
Yazılım öğrenme sürecinde çıkarılacak en temel ders; yapay zeka çağında prompt'ların ve araç şemalarının doğrudan çalıştırılabilir kod kabul edilerek güvenliğin henüz commit anında otomatik test kapılarıyla güvenceye alınmasıdır.
Orijinal kaynağa buradan ulaşabilirsiniz.
Bu konuyu derinlemesine öğrenmek isterseniz: AI Tedarik Zinciri Güvenliği modülüne göz atın.
Bu konuyu daha derinlemesine öğrenmek ister misin?
Edumints'teki ücretsiz kursları incele ve bugün başla.
Kurslara Göz At →